Fireperf: ابزار متنباز جدید برای تست فایروالها و روترها
پروژه IPFire ابزار متنباز fireperf را منتشر کرد؛ ابزاری که با ایجاد اتصالات با نرخ ثابت، عملکرد فایروالها و روترها را دقیقتر از iperf3 میسنجد.
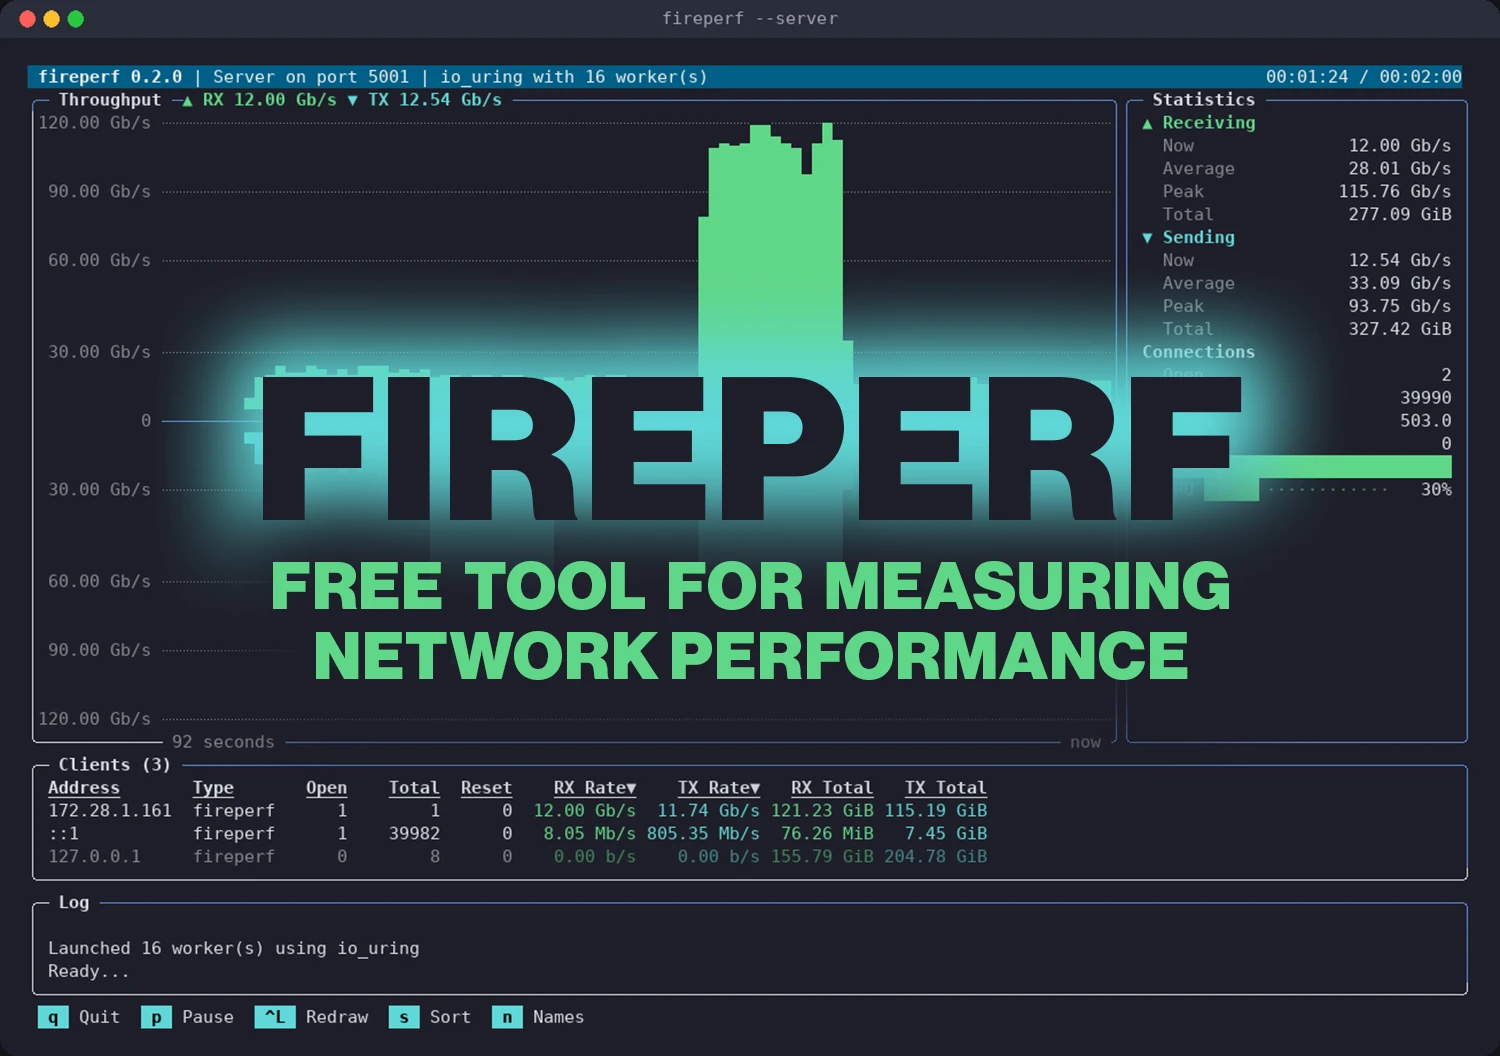
در دنیای امنیت شبکه، سنجش واقعی توان تجهیزات محافظتی همیشه یکی از چالشهای مدیران سیستم بوده است. حالا پروژه IPFire با معرفی fireperf گام مهمی در این مسیر برداشته است 🛡️
🔍 fireperf چیست؟
ابزار fireperf یک نرمافزار اندازهگیری متنباز و رایگان است که اتصالات شبکه را با نرخی ثابت باز میکند و گزارش دقیقی از رفتار دستگاه میانی (مانند فایروال یا روتر) با هر اتصال ارائه میدهد. این ابزار بهطور ویژه برای مدیران، توسعهدهندگان و تستکنندگانی طراحی شده که سیستمهای نگهدارنده وضعیت (Stateful) برای هر اتصال را ارزیابی میکنند.
⚡ تفاوت بنیادین با iperf3
ابزار پرکاربرد iperf3 میزان پهنای باند قابل انتقال بین دو کامپیوتر را اندازه میگیرد. اما یک فایروال علاوه بر انتقال داده، باید بتواند هزاران اتصال جدید در ثانیه را بپذیرد و آنها را در طول زمان مدیریت کند. دقیقاً همین نرخ مدیریت اتصالات است که fireperf برای سنجش آن ساخته شده است.
این ابزار مدتزمان انجام هر Handshake را در تمام اتصالات ثبت میکند. اگر اتصالی برقرار نشود، دلیل آن (تایماوت، رد شدن اتصال یا اتمام منابع ماشین تست) را نیز ضبط میکند. همچنین fireperf اتصالات را باز نگه میدارد و دوباره بررسی میکند تا مدیر شبکه ببیند فایروال پس از یک دوره طولانی بیکاری، چند اتصال را دور انداخته است.
یک دستگاه ممکن است عدد پهنای باند تمیزی نشان دهد، اما در پشت صحنه در حال منقضی کردن وضعیت اتصالات باشد.
🗣️ از آزمایش تا ابزار حرفهای
ریکو هوپه (Rico Hoppe)، خالق fireperf، در گفتوگو با Help Net Security توضیح داد:
«این پروژه حدود پنج سال پیش بهعنوان یک آزمایش آغاز شد، زیرا ما اغلب در تولید ترافیک کافی با iperf/iperf3 مشکل داشتیم. طراحی بنیادین fireperf بسیار متفاوت و مبتنی بر حلقه رویداد (event-loop) است که ادغام آن با طراحی ابزارهای دیگر آسان نبود.»
🌐 یک سرور، چندین کلاینت همزمان
یکی از مزیتهای کلیدی fireperf این است که یک سرور آن میتواند هر تعداد کلاینت را بهطور همزمان روی یک پورت واحد مدیریت کند و هر کلاینت تست مستقل خود را اجرا نماید؛ در حالی که iperf3 تنها یک تست را در لحظه پردازش میکند.
ویژگیهای برجسته این ابزار عبارتند از:
- 📊 شبیهسازی الگوهای درخواست-پاسخ (مثلاً درخواست ۱۰۰ بایتی با پاسخ ۱۰ کیلوبایتی)
- 🔄 سازگاری کامل با سرورها و کلاینتهای iperf3 و iperf
- 📈 رسم نمودار زنده در ترمینال همراه با نمای کلی از همه کلاینتها
- 📝 خروجی خطبهخط در محیط بدون ترمینال و خروجی JSON با استفاده از فلگ –json (یک شیء JSON در ثانیه)
🎯 هدف اصلی: فشار واقعی بر زیرساخت
هوپه درباره فلسفه این ابزار میگوید: «تست زیرساخت دقیقاً همان چیزی است که این ابزار برای آن ساخته شده است. قرار دادن فایروالها زیر بار سنگین فقط به معنای ارسال بستههای زیاد نیست. گاهی نیاز داریم تعداد زیادی اتصال کوتاهمدت ایجاد کنیم تا یک سیستم IPS را تحت حداکثر بار قرار دهیم.»
💻 نصب و پشتیبانی
بستههای امضاشده fireperf توزیعهای مختلفی را پوشش میدهند:
- 🐧 Debian
- 🏹 Arch Linux
- 🎩 RHEL و توزیعهای سازگار مانند AlmaLinux و Rocky Linux
- 🦎 openSUSE Tumbleweed
کد منبع این پروژه در صفحه رسمی آن در دسترس است. برای ساخت از روی کد منبع، به یک کامپایلر C، Autotools، pkg-config، ncursesw، gettext و intltool نیاز دارید. کتابخانه liburing نسخه ۲.۳ یا بالاتر اختیاری اما توصیهشده است.
معرفی fireperf نشان میدهد که جامعه متنباز همچنان ابزارهای تخصصی و قدرتمندی برای رفع خلأهای امنیتی و تست شبکه تولید میکند ✨
منبع: Help Net Security